Domain media-test.de kaufen?
Wir ziehen mit dem Projekt
media-test.de um.
Sind Sie am Kauf der Domain
media-test.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain media-test.de kaufen?
Was ist ein URL Parameter?
Was ist ein URL Parameter? Ein URL Parameter ist ein Teil einer URL, der zusätzliche Informationen übermittelt, die für die Webseite relevant sind. Diese Parameter werden normalerweise nach dem Fragezeichen in der URL angehängt und bestehen aus Schlüssel-Wert-Paaren. Sie können verwendet werden, um Filter, Sortierungen oder andere Einstellungen für die angezeigten Inhalte festzulegen. Durch die Verwendung von URL Parametern können Benutzer die Webseite personalisieren und bestimmte Aktionen ausführen, ohne die URL zu ändern. **
Wie lese ich mit JavaScript URL-Parameter aus?
Um URL-Parameter mit JavaScript auszulesen, kannst du die `URLSearchParams`-API verwenden. Du kannst die `URLSearchParams`-Klasse verwenden, um die URL-Query-Parameter zu analysieren und auf die Werte zuzugreifen. Du kannst dann die `get()`-Methode verwenden, um den Wert eines bestimmten Parameters zu erhalten. **

Ähnliche Suchbegriffe für URL-Parameter
Top-Angebote
Produkte zum Begriff URL-Parameter:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Wie kann ich in PowerShell URL-Parameter abhängig vom Datum ändern?
In PowerShell kannst du das aktuelle Datum mit dem Befehl `Get-Date` abrufen. Du kannst dann eine Bedingung erstellen, um zu überprüfen, ob das aktuelle Datum bestimmten Kriterien entspricht. Basierend auf dieser Bedingung kannst du die URL-Parameter entsprechend ändern und den Wert in deinem Skript verwenden. Du kannst beispielsweise eine If-Anweisung verwenden, um die URL-Parameter basierend auf dem aktuellen Datum zu aktualisieren. **
-
Wie kann ich einen Parameter aus einer externen JSON-Datei URL erhalten?
Um einen Parameter aus einer externen JSON-Datei URL zu erhalten, musst du zuerst die JSON-Datei von der URL herunterladen und in ein JSON-Objekt umwandeln. Anschließend kannst du auf den gewünschten Parameter im JSON-Objekt zugreifen und ihn verwenden. Du kannst dazu eine Programmiersprache wie JavaScript verwenden. **
-
Was sind die wichtigsten Parameter, die bei der Auswertung von Studiendaten berücksichtigt werden sollten?
Die wichtigsten Parameter bei der Auswertung von Studiendaten sind die Validität der Daten, die Repräsentativität der Stichprobe und die statistische Signifikanz der Ergebnisse. Es ist wichtig, sicherzustellen, dass die Daten korrekt und zuverlässig sind, dass die Stichprobe die Zielgruppe angemessen repräsentiert und dass die Ergebnisse statistisch relevant sind. Eine sorgfältige Analyse dieser Parameter ist entscheidend, um fundierte Schlussfolgerungen aus den Studiendaten ziehen zu können. **

Was sind die wichtigsten Parameter, die bei der Aufzeichnung und Auswertung von Bohrlochdaten berücksichtigt werden müssen?
Die wichtigsten Parameter bei der Aufzeichnung und Auswertung von Bohrlochdaten sind die Tiefe des Bohrlochs, die Art des Gesteins, die Bohrgeschwindigkeit und der Bohrwinkel. Diese Parameter sind entscheidend für die Bestimmung der geologischen Struktur, der Bodenzusammensetzung und der potenziellen Lagerstätten im Bohrloch. Eine genaue und präzise Aufzeichnung dieser Parameter ist unerlässlich für eine erfolgreiche Exploration und Ausbeutung von Rohstoffen. **
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt?
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt? Dieser Parameter nennt sich "gclid" und wird automatisch an die URL angehängt, wenn die automatische Tag Kennzeichnung in den Google Ads Einstellungen aktiviert ist. Der "gclid" Parameter dient dazu, Conversions und Klicks von Google Ads Kampagnen zu verfolgen und zu messen. Durch die Verwendung dieses Parameters können Werbetreibende genau nachverfolgen, wie effektiv ihre Anzeigen sind und welche Conversions daraus resultieren. Es ist wichtig, dass dieser Parameter nicht manuell verändert oder entfernt wird, da dies die Tracking-Funktionalität beeinträchtigen kann. **
Top-Angebote
Produkte zum Begriff URL-Parameter:
-
Urinteststreifen 10 ParameterDosierungAnwendung von Urinteststreifen 10 Parameter Jeder Plastikstreifen enthält in der Testzone feste, jeweils voneinander getrennte Test- und Reagenzfelder, auf die der Urin aufgebracht wird. Ergebnisse werden erzielt, indem die Farbveränderung der Reaktionsfelder mit den Farbfeldern auf dem Dosenetikett verglichen werden. Urinteststreifen 10 Parameter können in Ihrer Versandapotheke www.juvalis.de erworben werden.13,02 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
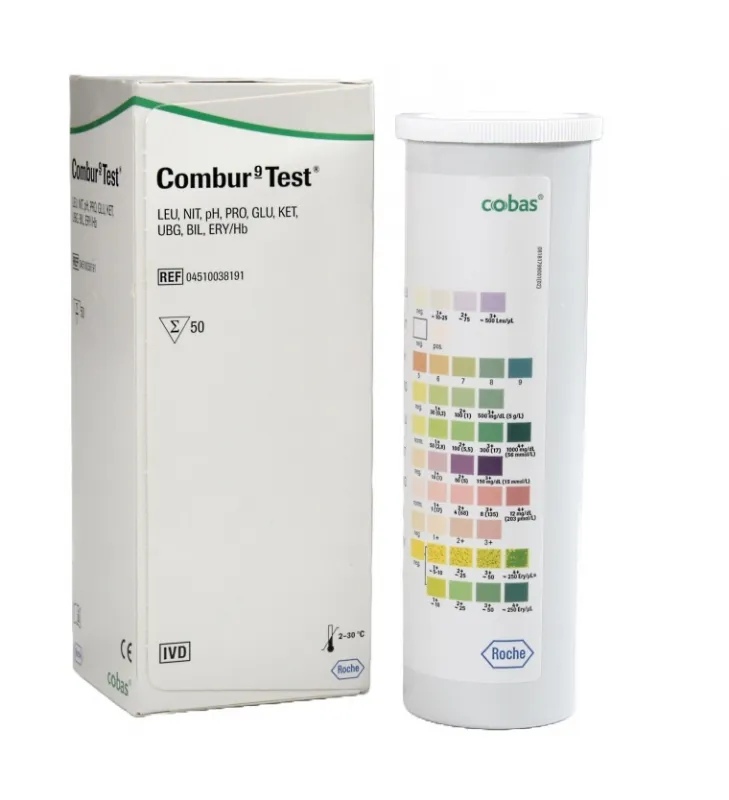
Roche Diagnostik Roche Combur 9 Test Urinteststreifen, 9 Parameter (50 Stück) 04510038191Roche Combur 9 Test – Urinteststreifen mit 9 Parametern, 50 Stück Der Roche Combur 9 Test zeigt mit einem Streifen, ob im Urin etwas auffällig ist: Leukozyten und Nitrit als Hinweis auf einen Harnwegsinfekt, Eiweiß und Blut für Nieren und Harnwege, Glukose und Keton für den Stoffwechsel, Urobilinogen und Bilirubin für Leber und Galle, dazu der pH-Wert. Abgelesen wird nach einer Minute mit dem Auge an der Farbskala des Röhrchens, ein Gerät ist nicht nötig. Die Testfelder für Blut und Glukose sind gegen Vitamin C geschützt . Ascorbinsäure im Urin, etwa nach Einnahme von Präparaten oder Fruchtsäften, schwächt auf einfachen Streifen genau diese beiden Reaktionen ab. Beim Combur-Test hat Roche bis zu hohen Konzentrationen keine Störung festgestellt, sodass eine Hämaturie oder Glukosurie nicht übersehen wird. Die Felder liefern abgestufte Ergebnisse, bei Eiweiß, Glukose und Keton direkt in mg/dl. Die Packung mit 50 Teststreifen passt zu kleineren Praxen, Pflegeeinrichtungen, dem Hausbesuch und allen, die den Urinstatus nur gelegentlich brauchen. Das Röhrchen ist handlich genug für die Arzttasche. Das Trockenmittel sitzt im Stopfen; im verschlossenen Originalröhrchen bleiben die Streifen bis zum Verfalldatum verwendbar, auch wenn es bereits angebrochen ist. Produktmerkmale Urinstatus in einem Arbeitsgang: Infekt, Nieren, Stoffwechsel, Leber und Galle Vitamin-C-geschützt: keine falsch negativen Ergebnisse bei Blut und Glukose durch Ascorbinsäure Abgestufte Ergebnisse: Konzentrationsstufen statt nur positiv oder negativ Getrennte Skalen für Blut: intakte Erythrozyten und Hämoglobin lassen sich unterscheiden Ohne Gerät: visuelle Ablesung an der Farbskala des Röhrchens Kleine Packung: für geringen Verbrauch, Hausbesuch und Arzttasche Technische Daten Produkttyp Urinteststreifen zur visuellen Ablesung, qualitativ und semiquantitativ Parameter pH, Leukozyten, Nitrit, Protein, Glukose, Keton, Urobilinogen, Bilirubin, Blut (Erythrozyten/Hämoglobin) Probenmaterial Frischer, unzentrifugierter Urin, empfohlen Mittelstrahlurin; höchstens 2 Stunden alt Eintauchzeit Etwa 1 Sekunde Ablesezeit Nach 60 Sekunden; Leukozytenfeld bei unklarem Ergebnis bis 120 Sekunden Vitamin-C-Entstörung Keine Störung durch Ascorbinsäure bis 750 mg/l (Glukose) und 500 mg/l (Blut) Einsatzbedingungen 18–32 °C, 30–80 % relative Luftfeuchtigkeit Lagerung 2–30 °C im Originalröhrchen; nach Entnahme sofort fest verschließen Haltbarkeit Siehe Verpackung Packungsinhalt 50 Teststreifen im Röhrchen Produktart In-vitro-Diagnostikum, CE-gekennzeichnet Anwenderkreis Medizinisches Fachpersonal, patientennahe Labordiagnostik; nicht zur Selbstanwendung. Eine spezielle Schulung ist laut Hersteller nicht erforderlich. Einsatzumgebung Arztpraxen, Krankenstationen und vergleichbare nicht kritische Gesundheitseinrichtungen Qualitätskontrolle Positiv- und Negativkontrolle mindestens bei Anbruch eines neuen Röhrchens; geltende Richtlinien zur Qualitätssicherung beachten Hersteller Roche Diagnostics GmbH, Mannheim Ergebnisstufen und Nachweisgrenzen Testfeld Hinweis auf Stufen der Farbskala Nachweisgrenze Leukozyten (LEU) Entzündung der Harnwege neg., ca. 10–25, ca. 75, ca. 500 Leu/µl (1+ bis 3+) 5–20 Leu/µl Nitrit (NIT) Nitritbildende Bakterien neg., pos. 0,03–0,09 mg/dl Protein (PRO) Nierenerkrankung neg., 30, 100, 500 mg/dl (1+ bis 3+) 10–18 mg/dl Blut (ERY/Hb) Hämaturie, Hämoglobinurie neg., ca. 5–10, ca. 25, ca. 50, ca. 250 Ery/µl (1+ bis 4+) 3–7 Ery/µl Glukose (GLU) Diabetes mellitus norm., 50, 100, 300, 1000 mg/dl (1+ bis 4+) 25–45 mg/dl Keton (KET) Stoffwechselentgleisung, Fasten neg., 10, 50, 150 mg/dl (1+ bis 3+) 4–8 mg/dl Urobilinogen (UBG) Lebererkrankung, Hämolyse norm., 1, 4, 8, 12 mg/dl (1+ bis 4+) 1,0–1,6 mg/dl Bilirubin (BIL) Lebererkrankung, Gallenstau neg., 1, 3, 6 mg/dl (1+ bis 3+) 0,2–0,6 mg/dl pH-Wert Säure-Basen-Lage des Urins 5, 6, 7, 8, 9 – Angaben laut Methodenblatt des Herstellers. Die Nachweisgrenze ist die Konzentration, bei der mindestens 90 % der untersuchten Prob13,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein URL Parameter?
Was ist ein URL Parameter? Ein URL Parameter ist ein Teil einer URL, der zusätzliche Informationen übermittelt, die für die Webseite relevant sind. Diese Parameter werden normalerweise nach dem Fragezeichen in der URL angehängt und bestehen aus Schlüssel-Wert-Paaren. Sie können verwendet werden, um Filter, Sortierungen oder andere Einstellungen für die angezeigten Inhalte festzulegen. Durch die Verwendung von URL Parametern können Benutzer die Webseite personalisieren und bestimmte Aktionen ausführen, ohne die URL zu ändern. **
-
Wie lese ich mit JavaScript URL-Parameter aus?
Um URL-Parameter mit JavaScript auszulesen, kannst du die `URLSearchParams`-API verwenden. Du kannst die `URLSearchParams`-Klasse verwenden, um die URL-Query-Parameter zu analysieren und auf die Werte zuzugreifen. Du kannst dann die `get()`-Methode verwenden, um den Wert eines bestimmten Parameters zu erhalten. **
-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Wie kann ich in PowerShell URL-Parameter abhängig vom Datum ändern?
In PowerShell kannst du das aktuelle Datum mit dem Befehl `Get-Date` abrufen. Du kannst dann eine Bedingung erstellen, um zu überprüfen, ob das aktuelle Datum bestimmten Kriterien entspricht. Basierend auf dieser Bedingung kannst du die URL-Parameter entsprechend ändern und den Wert in deinem Skript verwenden. Du kannst beispielsweise eine If-Anweisung verwenden, um die URL-Parameter basierend auf dem aktuellen Datum zu aktualisieren. **
Ähnliche Suchbegriffe für URL-Parameter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mrusek, Angela: Beurteilung und Bewertung im KunstunterrichtBeurteilung und Bewertung im Kunstunterricht , Praxiserprobte Kriterien mit konkreten Anwendungsbeispielen (1. bis 4. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Auflage: 4. Auflage, Erscheinungsjahr: 20160719, Produktform: Kartoniert, Beilage: Broschüre klebegebunden, Autoren: Mrusek, Angela~Schmidt, Antonia, Auflage: 23004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 92, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 1. bis 4. Klasse; Grundschule; Kunst; Lernstand messen und beurteilen, Fachschema: Kunstunterricht / Didaktik, Methodik~Didaktik~Unterricht / Didaktik, Fachkategorie: Unterricht und Didaktik: Religion~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für den Primarbereich, Altersempfehlung / Lesealter: 23, Genaues Alter: GRS, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: GRS, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag in der AAP Lehrerwelt GmbH, Länge: 297, Breite: 207, Höhe: 7, Gewicht: 363, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Schulform: Grundschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 147700426,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Überprüfung von GasrohrnetzenÜberprüfung von Gasrohrnetzen , Das Buch vermittelt wesentliche Grundlagen der zu beachtenden technischen Regeln sowie zur Praxis der Gasrohrnetzüberprüfung. Es werden allgemeine Themen, wie die Organisation und Qualitätssicherung, Gaseigenschaften und Gefahrenpotentiale sowie die Unfallverhütung und Sicherungsmaßnahmen erläutert. Ferner werden Dokumentation, Auswertung sowie Personal- und Unternehmensqualifikation diskutiert. In der aktualisierten 2. Auflage neu hinzugekommen ist das Kapitel Leitungsortung. , Autopflege & Aufbereitung > Auto-Anbau- & -Zubehörteile , Auflage: 2. Auflage, Erscheinungsjahr: 20201116, Produktform: Kartoniert, Redaktion: Jänchen, Norman~Schweitzer, Andreas, Auflage: 21002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 170, Keyword: Gas; Gastechnik; Gasbehandlung, Fachschema: Fertigungstechnik~Kontrolle (wirtschaftlich) / Qualitätskontrolle~Qualitätskontrolle~Zuverlässigkeit, Fachkategorie: Zuverlässigkeitstechnik, Warengruppe: HC/Maschinenbau/Fertigungstechnik, Fachkategorie: Industrielle Qualitätskontrolle, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vulkan Verlag GmbH, Verlag: Vulkan Verlag GmbH, Verlag: Vulkan-Verlag GmbH, Länge: 207, Breite: 150, Höhe: 10, Gewicht: 352, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783802728693, eBook EAN: 9783802735127, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 225081248,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich einen Parameter aus einer externen JSON-Datei URL erhalten?
Um einen Parameter aus einer externen JSON-Datei URL zu erhalten, musst du zuerst die JSON-Datei von der URL herunterladen und in ein JSON-Objekt umwandeln. Anschließend kannst du auf den gewünschten Parameter im JSON-Objekt zugreifen und ihn verwenden. Du kannst dazu eine Programmiersprache wie JavaScript verwenden. **
-
Was sind die wichtigsten Parameter, die bei der Auswertung von Studiendaten berücksichtigt werden sollten?
Die wichtigsten Parameter bei der Auswertung von Studiendaten sind die Validität der Daten, die Repräsentativität der Stichprobe und die statistische Signifikanz der Ergebnisse. Es ist wichtig, sicherzustellen, dass die Daten korrekt und zuverlässig sind, dass die Stichprobe die Zielgruppe angemessen repräsentiert und dass die Ergebnisse statistisch relevant sind. Eine sorgfältige Analyse dieser Parameter ist entscheidend, um fundierte Schlussfolgerungen aus den Studiendaten ziehen zu können. **
-
Was sind die wichtigsten Parameter, die bei der Aufzeichnung und Auswertung von Bohrlochdaten berücksichtigt werden müssen?
Die wichtigsten Parameter bei der Aufzeichnung und Auswertung von Bohrlochdaten sind die Tiefe des Bohrlochs, die Art des Gesteins, die Bohrgeschwindigkeit und der Bohrwinkel. Diese Parameter sind entscheidend für die Bestimmung der geologischen Struktur, der Bodenzusammensetzung und der potenziellen Lagerstätten im Bohrloch. Eine genaue und präzise Aufzeichnung dieser Parameter ist unerlässlich für eine erfolgreiche Exploration und Ausbeutung von Rohstoffen. **
-
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt?
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt? Dieser Parameter nennt sich "gclid" und wird automatisch an die URL angehängt, wenn die automatische Tag Kennzeichnung in den Google Ads Einstellungen aktiviert ist. Der "gclid" Parameter dient dazu, Conversions und Klicks von Google Ads Kampagnen zu verfolgen und zu messen. Durch die Verwendung dieses Parameters können Werbetreibende genau nachverfolgen, wie effektiv ihre Anzeigen sind und welche Conversions daraus resultieren. Es ist wichtig, dass dieser Parameter nicht manuell verändert oder entfernt wird, da dies die Tracking-Funktionalität beeinträchtigen kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.